Stellen Sie sich vor: Sie nehmen an einer öffentlichen Ausschreibung teil, sind fachlich klar geeignet — und werden trotzdem ausgeschlossen, weil ein einziger Nachweis fehlt: die ISO-9001-Zertifizierung. Dieser Fall ist der Grund, warum IT-Unternehmen die Eignungsanforderungen einer Ausschreibung früh lesen sollten. Dieser Beitrag erklärt, was hinter ISO 9001 steckt, warum sie in Ausschreibungen verlangt wird und wann sich der Aufwand für IT-Geschäftsführer wirklich lohnt.
Was ist die ISO 9001? Bedeutung und Zertifizierung für IT-Unternehmen
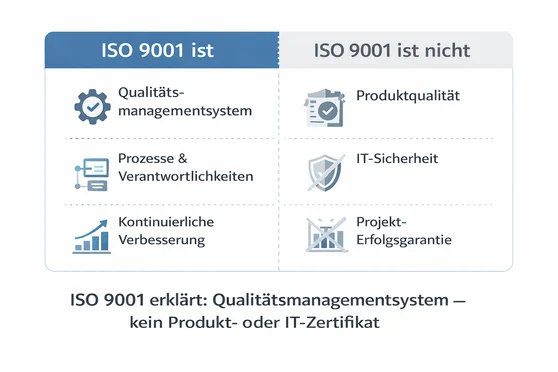
Die ISO 9001 ist ein international anerkannter Standard der International Organization for Standardization; maßgeblich ist die Ausgabe 2026. Zertifiziert wird nicht das Produkt, nicht die Software und nicht die technische Qualität einzelner Leistungen — sondern die Organisation dahinter.
Neue Ausgabe seit September 2026. Die ISO hat am 16. September 2026 eine neue Ausgabe der ISO 9001 veröffentlicht; sie ersetzt die Ausgabe 2015. Für Unternehmen mit bestehendem Zertifikat gilt eine Übergangszeit, die die Akkreditierungs- und Zertifizierungsstellen festlegen — den für Sie maßgeblichen Termin nennt Ihre Zertifizierungsstelle. Was in Ausschreibungen gefordert ist, steht in den Vergabeunterlagen des jeweiligen Verfahrens.
Im Rahmen einer Zertifizierung wird geprüft:
- ob Prozesse klar definiert und dokumentiert sind
- ob Verantwortlichkeiten nachvollziehbar geregelt sind
- wie mit Fehlern, Abweichungen und Verbesserungen umgegangen wird
- ob Qualität systematisch gesteuert wird
Die ISO 9001 ist ein internationaler Standard für Qualitätsmanagementsysteme. Sie zeigt, dass ein Unternehmen seine Prozesse strukturiert steuert und kontinuierlich verbessert.
Was ISO 9001 nicht ist — typische Missverständnisse
Die Zertifizierung ist keine Garantie für:
- fachliche Exzellenz einzelner Mitarbeitenden
- fehlerfreie IT-Projekte
- innovative oder besonders leistungsfähige Software
Nicht gleichzusetzen mit IT-Sicherheit
Wer einen Standard für Informationssicherheit sucht, findet ihn in der ISO 27001 — einem eigenständigen Standard, der die ISO 9001 nicht ersetzt und nicht von ihr abgedeckt wird.
Kein Wettbewerbsvorteil an sich
Sie ist eine Eintrittskarte, kein Trumpf: Wo sie gefordert ist, entscheidet sie über die Teilnahme; wo sie nicht gefordert ist, bringt sie vergaberechtlich nichts.
Warum ISO 9001 in öffentlichen Ausschreibungen verlangt wird
Öffentliche Auftraggeber unterliegen einer besonderen Begründungspflicht: Sie müssen ihre Entscheidungen objektiv begründen, transparent dokumentieren (§ 8 VgV) und gegenüber unterlegenen Bietern begründen (§ 134 Abs. 1 GWB). Die ISO 9001 dient dabei als standardisierter Eignungsnachweis. Sie signalisiert strukturierte und kontrollierte Leistungserbringung — etwas, das man als Vergabestelle nicht in jedem Einzelfall neu prüfen will.
Die rechtliche Basis liegt im GWB und in der VgV. Dass ein öffentlicher Auftraggeber Qualitätssicherung überhaupt verlangen darf, folgt aus der Eignungsprüfung (§ 122 GWB) in Verbindung mit § 46 Abs. 3 Nr. 3 VgV, der die Darstellung der Maßnahmen zur Qualitätssicherung als Nachweis nennt. Wie dieser Nachweis geführt wird, regelt § 49 Abs. 1 VgV: Verlangt der Auftraggeber Bescheinigungen unabhängiger Stellen, bezieht er sich auf Qualitätssicherungssysteme, die den einschlägigen europäischen Normen genügen und von akkreditierten Stellen zertifiziert sind. Genau hier rückt die ISO 9001 in den Mittelpunkt.
ISO 9001 in IT-Ausschreibungen: So wird sie konkret eingesetzt
In Ausschreibungen kommt die ISO 9001 in zwei Rollen vor:
- Als Eignungsanforderung: Wer sie nicht erfüllt und keine gleichwertigen Qualitätssicherungssysteme nachweist, kann aus dem Verfahren ausgeschlossen werden — das ist eine Pass-oder-Fail-Prüfung, die nicht in die Wertung einfließt (§ 122 GWB).
- Als Qualitätskriterium in der Wertung: Das ist die Ausnahme und setzt voraus, dass das Kriterium mit dem Auftragsgegenstand in Verbindung steht (§ 58 Abs. 2 VgV).
Welche Rolle gilt, steht in den Vergabeunterlagen. Verlangt eine Vergabestelle die ISO 9001, lässt die Formulierung „ISO 9001 oder gleichwertige Maßnahmen“ ausdrücklich Alternativen zu — sie ist eine Formulierung der Vergabestellen, kein Normwortlaut. Den Nachweis der Gleichwertigkeit bewertet der Auftraggeber selbst; das ist für Bieter das eigentliche Risiko. Eine ablehnende Bewertung ist aber nicht das Ende: Unterlagen können nachgefordert werden (§ 56 VgV), und oberhalb der EU-Schwellenwerte steht der Weg über Rüge und Nachprüfungsverfahren offen (§ 160 Abs. 3 GWB, § 106 GWB).
ISO 9001 Zertifizierung für Unternehmen: Überblick für Geschäftsführer
Belastbar ist der Ablauf einer Erstzertifizierung in fünf Schritten:
- Aufbau oder Anpassung eines Qualitätsmanagementsystems
- Dokumentation zentraler Prozesse
- Schulung der Mitarbeitenden
- Zertifizierungsaudit durch eine akkreditierte Stelle
- Regelmäßige Überwachungsaudits
Für Dauer und Kosten gibt es keine amtliche Datengrundlage: Beides hängt von Unternehmensgröße, Umfang des Geltungsbereichs und dem Stand der bestehenden Prozessdokumentation ab, und weder das Statistische Bundesamt noch die Kammern erheben dazu Zahlen. Für eine belastbare Schätzung holen Sie Angebote mehrerer akkreditierter Zertifizierungsstellen ein.
Ist ISO 9001 für IT-Unternehmen notwendig?
Eine ISO-9001-Zertifizierung ist sinnvoll, wenn:
- regelmäßig an öffentlichen Ausschreibungen teilgenommen wird
- größere Auftraggeber mit formalen Anforderungen adressiert werden
- Prozesse im Zuge des Wachstums stabilisiert werden müssen
Weniger sinnvoll ist sie, wenn:
- ausschließlich privatwirtschaftliches Projektgeschäft besteht
- Ausschreibungen keine relevante Rolle spielen
- Flexibilität wichtiger ist als formale Nachweise
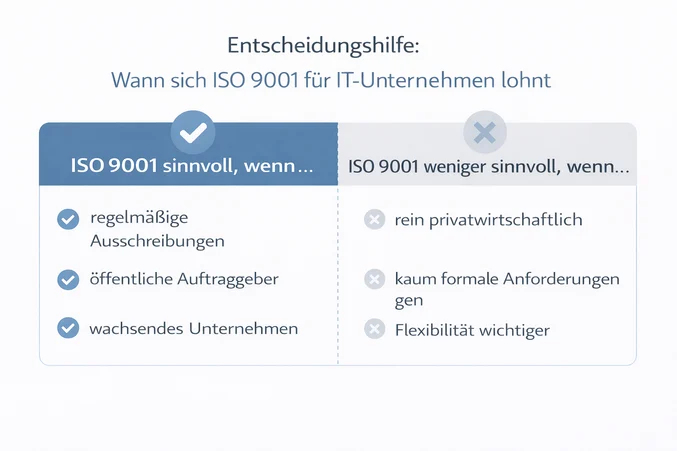
Die Entscheidung für oder gegen die ISO 9001 ist damit eine strategische Entscheidung auf Geschäftsführungsebene — keine rein operative Frage des Qualitätsmanagements.
Fazit: ISO 9001 ist kein Selbstzweck — sondern ein formales Signal
Die ISO 9001 ist nicht das, was sie auf den ersten Blick scheint: kein Qualitätssiegel für IT-Produkte, keine Garantie für gute Software. Sie ist ein formales Signal für Struktur, Verlässlichkeit und Risikominimierung — und in öffentlichen Ausschreibungen, die sie fordern, schlicht eine Eintrittsvoraussetzung.
Ein Risiko liegt darin, zu spät zu erkennen, ob die ISO in einem Verfahren überhaupt gefordert ist. Eine frühzeitige Analyse der Ausschreibungsanforderungen hilft, genau das zu vermeiden: zu erkennen, wann ISO 9001 gefordert wird, wann gleichwertige Qualitätssicherungssysteme in Betracht kommen, und wann sich der Aufwand schlicht nicht lohnt.
Dieser Beitrag gibt einen allgemeinen Überblick und ersetzt keine Rechtsberatung im Einzelfall. Maßgeblich sind die zum Zeitpunkt Ihres Verfahrens geltenden Vorschriften und die Nachweisanforderungen der jeweiligen Vergabeunterlagen.
Unsere Inhalte werden mit KI unterstützt und redaktionell geprüft.